Кібератака на «Повітряну тривогу»: розробники пояснили причини фейкових сповіщень
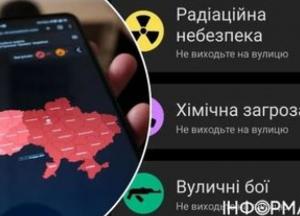
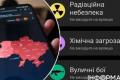
Інформатор Київ написав у Facebook, що розробники застосунку «Повітряної тривоги» розставили всі крапки над «і» довкола нещодавньої гучної кібератаки, під час якої українцям надіслали фейкові повідомлення про загрози.
Як з'ясувалося під час розслідування інциденту, сам мобільний застосунок на смартфонах користувачів зламаний не був. Ворожі хакери отримали несанкціонований доступ до внутрішнього інтерфейсу оператора, через який чергові цивільного захисту вносять сповіщення про загрози в громадах.
Відновлення роботи та безпека даних
Кіберзлочинці скористалися робочим кабінетом для розсилки вигаданих попереджень російською мовою з посиланнями на сторонні канали. Розробники спільно зі спецслужбами та профільними міністерствами ізолювали скомпрометований інтерфейс і за дві години відновили роботу пуш-сповіщень.
Команда наголосила, що персональні дані користувачів не постраждали, оскільки застосунок не має доступу до критичних функцій телефона та не зберігає конфіденційної інформації. Заклики видалити програму розробники назвали спробою позбавити українців сповіщень про реальну загрозу.
 Сергій Ауслендер: школа на Запоріжжі, удари по НПЗ та втрати РФ
 TED Talk: "Індекс гідності" як інструмент подолання політичної поляризації
 Прогнози виборів у США: демократи можуть отримати контроль над Конгресом
 Картину Пимоненка використали на етикетці горілки: художник виграв суд
 Кирило Степанець: Київ побудований на кістках, а Байкове кладовище – дорогий «бізнес»
 Микола Пимоненко: невідомі історії українського митця
 Українська оборонка: державні КБ проти приватних компаній – хто має робити ракети?
 Чому завищені вимоги до партнера руйнують стосунки: поради експертки